この記事は「開設手順4 」の続きです。
ConoHa WINGでドメインやサーバーの準備ができたら、必ずセキュリティ設定を行いましょう。
セキュリティ設定前にWordPressテーマを導入してしまうと、ウィルス感染リスクが高まります。しかし、この記事の「5つの設定」で対策できます。必須は3つ、あと2つはログイン画面を守る設定です。
- ConoHa WINGなら、ブログを守る5つの設定が0円で終わります
- 必須はWAF・海外コメント制限・無料独自SSLの3つ。サイト管理から押すだけです
- あわせて海外アクセス制限とログイン回数制限もONにすれば、ログイン画面も守れます
- プラグインを1つも入れずに済むので、サイトが重くなりません
- 無料の「ネットde診断」は17項目。自動で回るのは初回だけで、毎月自動なら月330円です
- いま5つをONにしておけば、改ざんも読者の情報流出も入口で止められます
この記事を書いている人(開く)
- ConoHaWING歴5年
- SWELL歴4年
- SEO検定一級合格
- 月収6ケタ(プラチナランク)
- 某ASPの社員
ConoHa WINGのセキュリティ機能│WAF・無料SSL・脆弱性診断が標準
ブログを始める人はセキュリティ設定が必須です。
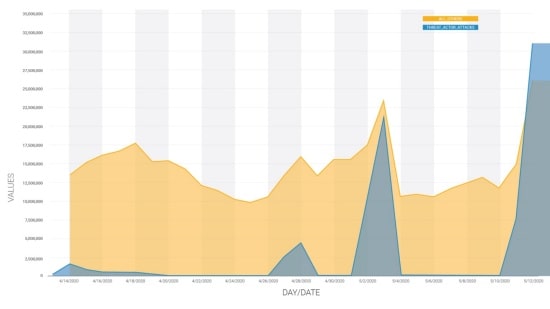
なぜなら、全世界のワードプレスへの攻撃数は、1日5000万件を超えているからです。
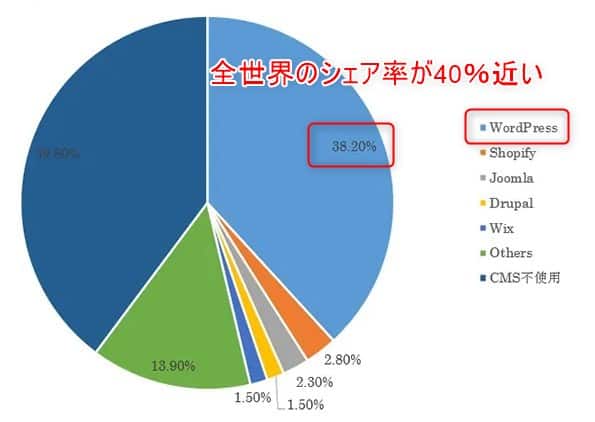
ワードプレスは無料で高性能。そのため利用者が多く、トラブルも多いので、必ず対策しましょう。
- 利用者が多い(全世界の40%のシェア)
- オープンソース(無料で使える)
- 初心者でも利用できる
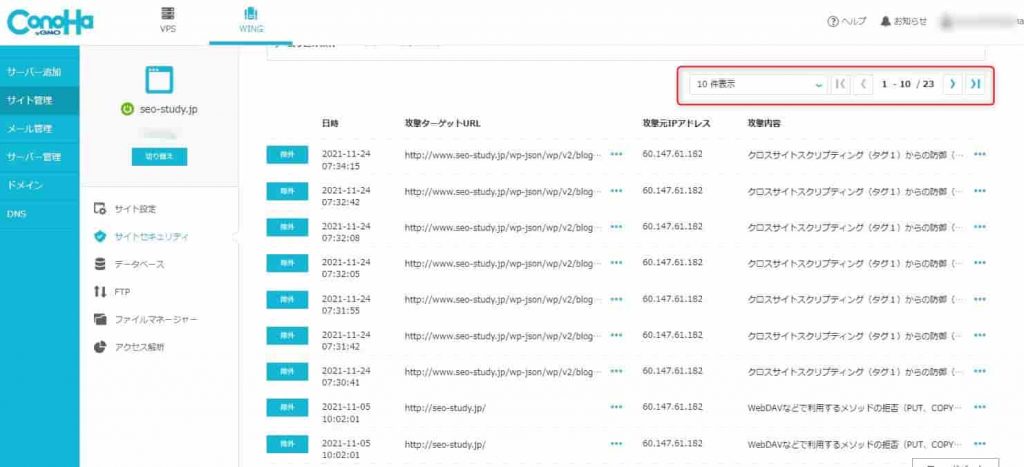
実際の管理画面です。赤い枠は「攻撃された回数」を示しており、毎日サイバー攻撃を受けていることがわかります。
ConoHa WINGでは、以下のセキュリティ対策が標準で備わっています。
ただし、このうちIPS・IDSの2つは、いまのConoHa公式の機能一覧に名前がありません。理由はこのすぐあとで説明します。
- SSL(暗号化): 通信を暗号化し、データの盗聴や改ざんを防ぎます。
- IPS(不正侵入防止システム): 不正なアクセスや攻撃を検知し、自動的にブロックします。
- IDS(侵入検知システム): サーバーへの不正な侵入を検知し、管理者に通知します。
- WAF(脆弱性対策): ウェブアプリケーションの脆弱性を狙った攻撃から保護します。
- 国外IPアクセス制限: 特定の国からのアクセスを制限し、不正なアクセスを防ぎます。
これらの対策によって、サイバー攻撃から保護されています。
そこで、公式の最新の案内を確認しました。ConoHa公式が「Webセキュリティ機能」として案内しているのは、次の6つです(2026年9月時点)。
- WAF:ブログの弱点を狙った攻撃をブロックします
- 無料独自SSL:読者とブログのあいだの通信を暗号化します。いくつ作っても無料です
- 脆弱性診断(ネットde診断):サイトに穴がないかを診断して、直し方まで教えてくれます
- IPアクセス制限:指定したIPアドレスからのアクセスを遮断します
- ディレクトリアクセス制限:フォルダごとにパスワードをかけられます
- オプション独自SSL:グローバルサイン社の証明書を使えます(こちらは有料)
IPS・IDS(不正な侵入を見つけて止める仕組み)については、ConoHa公式の機能一覧に記載がありません。あなたが実際にONにするのは、このあと紹介する5つの設定です。すべて0円でできます。
ConoHa WINGの必須セキュリティ設定3つ│WAF・海外コメント制限・SSL
ConoHa WINGでブログを始める前に必須のセキュリティ設定は以下3つです。
- WAFをON
- 海外コメント/トラックバックをON
- 独自SSLをON
この3つに加えて、同じ管理画面にある「海外アクセス制限」と「ログイン回数制限」もONにしておくと、守りがぐっと固くなります。5つをまとめると次のとおりです。
| 設定 | 何を防げるか | 設定する場所 | 費用 |
|---|---|---|---|
| WAF | ブログの弱点を狙った攻撃、フォームからの不正な送信 | サイト管理 | 0円 |
| 海外コメント/トラックバック制限 | 海外から大量に送られてくるスパムコメント | WordPressセキュリティ | 0円 |
| 無料独自SSL | 通信の盗み見と書き換え | サイト管理 | 0円 |
| 海外アクセス制限 | 海外からログイン画面やAPIをたたかれる乗っ取り | WordPressセキュリティ | 0円 |
| ログイン回数制限 | パスワードを何度も試す総当たり攻撃 | WordPressセキュリティ | 0円 |
「WordPressセキュリティ」は「サイト管理」を開いた中にあります。5つとも入口は同じ「サイト管理」です。
まずは必須の3つから解説します。
WAFをONにする
WAF(ワフ:Web Application Firewall)とは、あなたのブログを守る「見えない壁」のようなものです。インターネットからの悪いアクセス(悪意のある通信)を見つけてブロックしてくれます。
特に、お問い合わせフォームやコメント欄など、読者さんが何かを入力するタイプのブログには必須の設定です。
WAFは無料で使えますし、設定はたったのワンクリックで完了します。あなたのブログを守るために必ずONにしましょう。
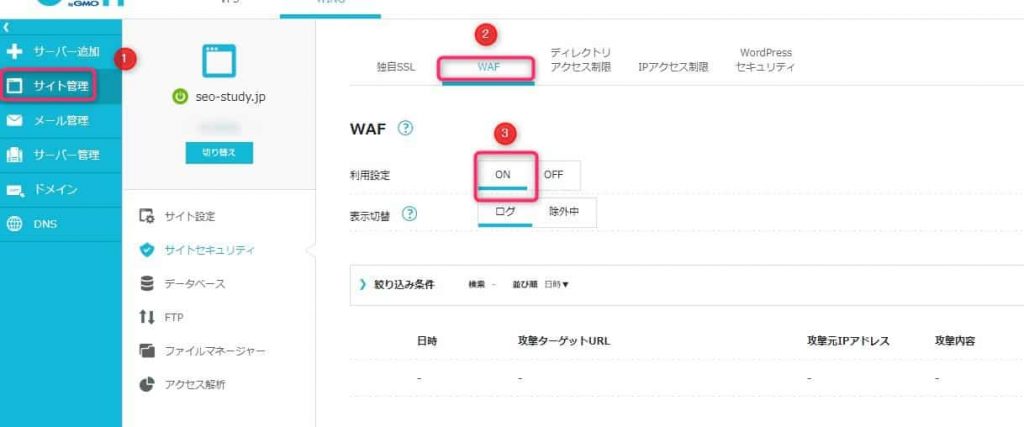
- 画像①、サイト管理をクリック。
- 画像②、WAFをONにします。
海外コメント/トラックバックをON
「海外コメント/トラックバック」とは、海外からの行動を制限する機能です。
海外コメントは、日本以外のコメントを除外します。トラックバックは、あなたのサイトのリンクが他のサイトで掲載された時に通知します。被リンク対策や交流に便利です。
海外には危険な攻撃をするグループが多いので、OFFからONに切り替えましょう。
制限されるのは海外からのぶんだけです。日本国内からのコメントとトラックバックは、今までどおり届きます。
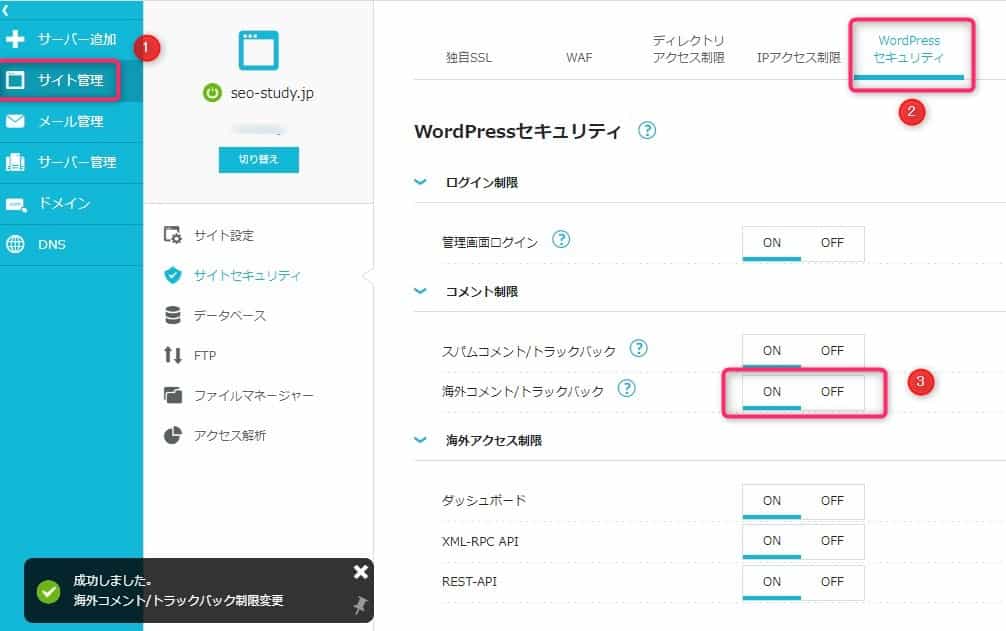
海外コメント/トラックバック設定方法
- 画像①、「サイト管理」をクリック。
- 画像②、「Wordpressセキュリティ」をクリック。
- 画像③、「海外コメント/トラックバック」をONに設定。
無料独自SSLをONにする
ConoHa WINGは、無料独自SSL「HTTPSサーバー証明書」を設定できます。
SSLとは、あなたのブログを見る人(読者さん)とブログの間の通信内容を、誰にも読み取れないように暗号化する仕組みです。
SSL設定をしていないブログは、第三者に通信内容を盗み見られたり、悪用されたりする危険性があります。これはブログを訪れた読者さんの情報も危険にさらすことになります。
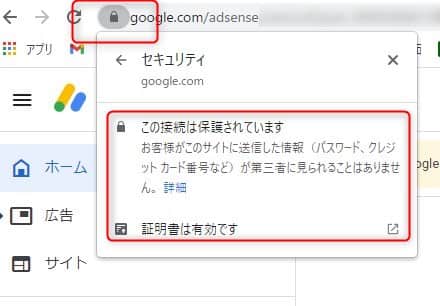
ブログのアドレス(URL)の左側に鍵マークが表示されていれば、SSL化されている証拠です。これはブログの信頼性にも繋がります。
- ブログの信頼性が高まり、読者さんに安心感を与えられます
- GoogleがSSL化を推奨しているため、SEOに有利になります
- 一度設定すれば、更新作業は自動で行われます
- いくつブログを作っても無料でSSLが使えます
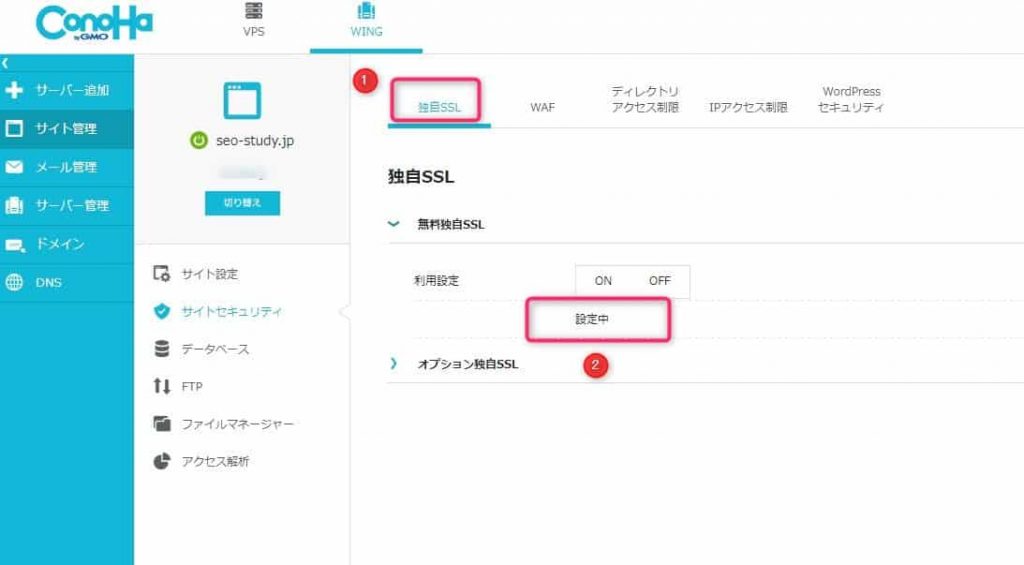
SSLの設定はボタンクリックだけで完了します。画像②をONにするだけです。
10分ほどで自動的に設定が完了します。使用できるサイト数に上限はなく、更新も自動なのでとても便利です。
さらにONにしたい2つの設定│海外アクセス制限・ログイン回数制限
ここまでの3つで、ブログの入口はひととおり守れます。ただし、乗っ取りでいちばん狙われるのはログイン画面です。そこを守る設定が、同じ「WordPressセキュリティ」の画面にあと2つあります。
どちらも0円で、クリックするだけで終わります。
海外アクセス制限をONにする
「海外アクセス制限」は、海外のIPアドレスから管理まわりをさわれないようにする機能です。さきほどの「海外コメント/トラックバック制限」がコメント欄を守るのに対して、こちらは管理画面そのものを守ります。
制限できるのは、管理画面と、外部のアプリやサービスがWordPressにつながる入口です。ConoHa公式によると次の5か所で、全部ONにすれば足ります。どれを止めるか個別に選ぶ必要はありません。
- ダッシュボード:WordPressの管理画面そのもの
- XML-RPC-API:スマホアプリなどからWordPressを操作するための入口
- REST-API:記事やユーザー情報を外部とやりとりする入口
- wlwmanifest.xml:使っていないのに置かれたままになりやすいファイル
- Abilities API:外部のツールにWordPressの操作を任せるための、新しい入口
日本国内だけでブログを書くなら、全部ONにして困ることはありません。海外から記事を書きたいときだけ、そのあいだOFFに戻してください。
海外アクセス制限の設定方法
- 「サイト管理」をクリック。
- 「WordPressセキュリティ」をクリック。
- 「海外アクセス制限」をONに設定。
ログイン回数制限を確認する
「ログイン回数制限」は、短い時間に何度もログインを失敗した相手を、しばらくログインできないようにする機能です。パスワードを片っ端から試す総当たり攻撃を止められます。
プラグインを入れなくても、ConoHa WINGの管理画面だけで完結します。同じ画面に「スパムコメント/トラックバック制限」もあるので、あわせてONになっているか確認してください。
ログイン回数制限の設定方法
- 「サイト管理」をクリック。
- 「WordPressセキュリティ」をクリック。
- 「ログイン回数制限」がONになっているか確認する。
ONにする設定は、ここまでの5つです。このあとは、設定したあとの状態を保つための診断機能を紹介します。
ConoHa WINGの「ネットde診断」とは│無料は17項目・自動は初回だけ
ConoHa WINGはセキュリティ機能が充実しています。さらに、「ネットde診断」というサービスも無料で利用できます。
ネットde診断は、GMOグループ「GMOサイバーセキュリティbyイエラエ」の技術を活用した、高水準の脆弱性診断をご利用いただける機能です。ConoHaでドメインをご契約の場合、どなたでも個別でのお申込みは不要で、コントロールパネルより診断を行うことができ、診断結果はメールにてご通知されます。
| 調査項目 | 説明 |
|---|---|
| Git フォルダの公開 | Gitで管理しているフォルダ(.git/など)が外部から閲覧可能かを確認。ソースコードや機密情報の漏洩リスクを検出。 |
| 公開されるべきでない情報を閲覧可能(データベース) | データベース関連のバックアップや設定ファイル等が外部から見えるかをチェック。システム情報漏洩につながる恐れを検出。 |
| 公開されるべきでない情報を閲覧可能(バックアップ) | 本来非公開とすべきバックアップファイル(例:.bak)が閲覧可能かを検出。認証情報やログの流出リスクを確認。 |
| 公開されるべきでない情報を閲覧可能(SSH) | SSH設定ファイルや秘密鍵などが外部公開されていないかをチェック。不正アクセスの起点となるリスクを発見。 |
| 公開されるべきでない情報を閲覧可能(awsコンフィグ) | AWSの認証情報を含む設定ファイルが外部から見えるかを検出。クラウド資源の不正操作リスクを確認。 |
| 公開されるべきでない情報を閲覧可能(ログ) | サーバーやアプリのログファイルが外部に公開されていないかをチェック。内部情報の漏えいを防止。 |
| 公開されるべきでない情報が閲覧可能(シェル設定情報) | シェルの設定ファイル(.bashrcなど)が外部から閲覧可能かを検出。環境変数など機密情報漏洩のリスクを確認。 |
| 公開されるべきでない情報を閲覧可能(コマンド履歴) | シェルのコマンド履歴ファイル(.bash_historyなど)が外部から閲覧可能かをチェック。操作履歴漏洩を検出。 |
| 公開されるべきでない情報を閲覧可能(.envファイル) | 環境変数を定義するファイル(.env)が外部に公開されていないかを確認。APIキーなど機密情報漏洩のリスクを検出。 |
| ディレクトリトラバーサル | リクエスト経由で本来アクセスできないファイル・ディレクトリに到達できないかをテスト。任意ファイル取得のリスクを検出。 |
| 公開されるべきでない情報を閲覧可能(WordPress 設定ファイル) | WordPressの設定ファイルやそのバックアップが外部公開されていないかをチェック。DB接続情報漏洩リスクを確認。 |
| データベースバックアップのディレクトリリスティング(WordPress) | WordPressのバックアップディレクトリに一覧表示機能が有効かを検出。バックアップファイルの中身や構成情報漏洩を防止。 |
| 公開されるべきでない情報を閲覧可能(WordPress ダンプファイル) | WordPressのダンプファイル(.sqlなど)が外部公開されていないかをチェック。ユーザデータ流出リスクを検出。 |
| 新規 WordPress ユーザが追加可能 | WordPressログイン画面から新規ユーザ登録が可能かをテスト。第三者による投稿権限取得リスクを確認。 |
| 既知の脆弱性が存在するソフトウェアの利用 | すでに弱点が公表されているバージョンのソフトを使っていないかを確認。弱点を狙った攻撃を受けるリスクを検出。 |
| サポートの終了したソフトウェアの利用 | 提供元のサポートが終わったソフトを使っていないかを確認。新しい弱点が見つかっても修正が配られないリスクを検出。 |
| 既知の脆弱性が存在する WordPress の利用 | 弱点が公表されているバージョンのWordPressを使っていないかを確認。更新を後回しにしたまま放置している状態を見つけられる。 |
| 古いGNU Bashにおける任意コード実行の脆弱性 | サーバー上で勝手に命令を実行されてしまう古い弱点が残っていないかを確認。侵入やサービス停止のリスクを検出。 |
| 古いMicrosoft Schannelにおける任意コード実行の脆弱性 | Windows Server側の暗号化処理に古い弱点が残っていないかを確認。勝手に命令を実行されるリスクを検出。 |
| 公開されるべきでない情報が閲覧可能(システム設定情報) | 本来見せるべきでないシステムの設定情報が外部から見えていないかを確認。その情報を足がかりにした攻撃を防止。 |
※出典: ConoHa WING サポート「ネットde診断について」
ネットde診断はサイトの健康診断のようなもの。例えば「公開されるべきでない情報」が閲覧できる状態(漏洩)を確認して、サイトの脆弱性を検知できます。
公式サポートが検出項目の例として解説しているのが、上の20項目です。プランごとの項目数は、無料が17項目、月330円の定期診断プランが36項目。どの項目がどちらに入るかは、公式に一覧がありません。
ここで1つ気をつけてほしいことがあります。ネットde診断は2つのプランに分かれていて、無料のままだと自動診断は初回だけです。
| 比べるところ | 無料診断プラン | 定期診断プラン |
|---|---|---|
| 料金 | 0円 | 330円/月 |
| 診断項目 | 17項目 | 36項目 |
| 自動で診断 | 初回だけ | 毎月1回 |
| 自分で押して診断 | 月1回まで | 月1回まで |
| 追加で診断 | できない | 220円/回 |
つまり無料のまま放っておくと、契約直後に1回診断されたきりで止まります。無料で続けるなら、毎月自分でボタンを押す。手間をかけたくないなら、月330円の定期診断プランに変えると毎月自動で回ります。
実際の管理画面はこちらです。
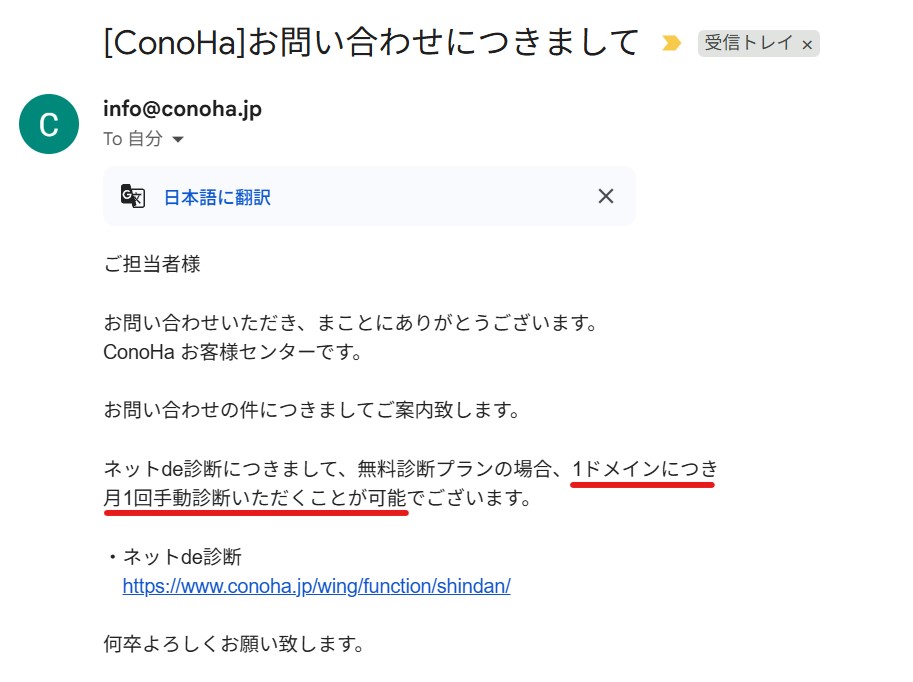
ネットde診断は、ドメインごとに毎月1回、無料で診断できます。2回目からは自動ではなく、コントロールパネルを開いて自分でボタンを押す形です。
筆者は9つのドメインを所有していますが、定期診断プランは使わず、無料プランのまま毎月1回、自分で診断しています。
毎月ドメインをチェックしておけば、放置していたサイトの穴にも早く気づけます。カレンダーに「毎月1日にネットde診断」と入れておくと忘れません。
セキュリティ対策を怠ると起きる4つの被害│改ざん・流出・停止
「面倒だから、まあいいか」と対策を後回しにすると、取り返しのつかない事態になる可能性があります。
一度ハッキングされると、原因を特定して復旧するのは専門家でも大変な作業です。時間もお金もかかり、何より積み上げてきた記事や読者との信頼が一瞬で失われます。そうなる前に、できる対策はすべてやっておきましょう。
実際に、私の知人ブロガーが被害に遭った話も交えて、具体的な末路をお伝えします。
サイトの改ざん
ある日突然、自分のブログに見知らぬ外国語の文章や、怪しい商品の広告が大量に表示されることがあります。知人のブログは、トップページが全く関係のないサイトに飛ばされるように改ざんされ、読者からの信頼を失いました。
読者の個人情報が流出
お問い合わせフォームや会員機能があるブログの場合、読者の氏名やメールアドレスが盗まれてしまう可能性があります。こうなると、自分のブログだけの問題では済まされません。
検索結果から消える
Googleに「このサイトは危険です」と判断されると、検索結果に警告が表示されたり、順位を大幅に下げられたりします。せっかく育ててきたブログが、誰にも見てもらえなくなります。
サーバーが強制停止
あなたのブログがウイルスをばらまく「踏み台」にされると、ConoHa WINGから警告が来て、最悪の場合、サーバーを強制的に止められてしまいます。
ConoHa WINGのセキュリティ設定でよくある質問5つ
設定を進めるときに迷いやすいところをまとめました。
- セキュリティ設定にお金はかかりますか?
-
この記事で紹介した5つは、すべて0円です。WAF・海外コメント制限・無料独自SSL・海外アクセス制限・ログイン回数制限は、どれもConoHa WINGの標準機能なので、追加の申し込みも料金も必要ありません。
お金がかかるのは、グローバルサイン社の証明書を使う「オプション独自SSL」と、ネットde診断の「定期診断プラン」(330円/月)だけです。ブログを始めたばかりなら、どちらも急いで契約する必要はありません。
- ネットde診断は毎月自動でやってくれますか?
-
無料プランの場合、自動で診断されるのは契約した直後の1回だけです。2回目からはコントロールパネルを開いて、自分でボタンを押す必要があります(月1回まで)。
毎月自動で回したいときは、月330円の「定期診断プラン」に変えてください。診断項目も17項目から36項目に増えます。
プラン変更は、コントロールパネルの「サイトセキュリティ」にある「ネットde診断」から申し込みます。手続きが終わると、最短10分ほどで初月の診断が始まります。
- WAFをONにすると、ブログが動かなくなりませんか?
-
まれに、お問い合わせフォームの送信がブロックされることがあります。ただし原因の切り分けはすぐにできるので、まずはONにして使いはじめてください。
もしお問い合わせフォームの送信やプラグインの操作がうまくいかなくなったら、WAFを一時的にOFFにして、それが原因かどうかを確かめてください。確認が終わったら、必ずONに戻してください。
- 海外コメント制限をONにすると、日本のコメントも届かなくなりますか?
-
届きます。制限されるのは海外から送られてくるコメントとトラックバックだけで、日本国内からのコメントはそのまま受け取れます。
日本語で読者とやりとりするブログなら、ONにしてデメリットはほとんどありません。
- ConoHa WINGにIPS・IDSはありますか?
-
ConoHa公式の機能一覧に、IPS・IDSという名前での記載はありません(2026年9月時点)。
公式が「Webセキュリティ機能」として案内しているのは、WAF・無料独自SSL・オプション独自SSL・IPアクセス制限・ディレクトリアクセス制限・脆弱性診断(ネットde診断)の6つです。ブログを守るうえで大事なのは名前ではなく、この記事の5つを実際にONにしておくことです。
最後に、ここまでの内容をまとめます。
ConoHa WINGのセキュリティ設定まとめ│5つの設定で対策は完了する
まとめです。
ConoHa WINGは、セキュリティ対策が非常にしっかりしているレンタルサーバーです。
今回ご紹介した設定をしておけば、ウイルス感染やスパム攻撃の心配を減らして、安心してブログ運営ができます。
- WAFをONにする
- 海外コメント/トラックバックをONにする
- 独自SSLをONにする
- 海外アクセス制限をONにする
- ログイン回数制限がONになっているか確認する
最初の3つがブログの入口を守る設定、あとの2つがログイン画面を守る設定です。5つとも0円で、管理画面のボタンを押すだけで終わります。
もしブログがウイルスに感染したりハッキングされたりすると、復旧作業に追われてブログを書くどころではなくなってしまいます。最悪の場合、ブログを閉鎖せざるを得なくなることもあります。
だからこそ、ConoHa WINGを契約したら、ブログを始める前に今回紹介した設定を必ず行いましょう。
手順6では、WordPressで人気テーマSWELLを導入する方法を解説します。
\前回・次回の記事はこちら/
- 国内最速の表示速度でサイトの離脱を防ぐ
- 独自ドメイン2つが永久無料で利用可能
- WordPress開設が最短10分で完了
- 初期費用0円で月々の支払いを安く抑える
- 管理画面が直感的で初心者も操作に迷わない
- 月初に申し込むと初月の料金が無料
- 14日分の自動保存で消えたデータも即座に復元
- 他社からの移転も一瞬。ボタン一つでデータ移行
- 独自SSLが永久無料。サイトの安全と信頼を確保
- 稼働率99.99%超。大量アクセスも安定して処理
- サポート電話が混み合い繋がりにくい時がある
- 3ヶ月未満の短期契約は月額料金が割高
- メンテ中の数分間はサイトが閲覧不可
- 老舗サーバーに比べ運営歴は浅め、実績重視なら一考の余地
- アダルト系サイトの運営は禁止、ジャンル選定には縛りあり